RANCERT 한국랜섬웨어침해대응센터

RanSim 소개

RanSim이란

랜섬웨어 감염에 대하여 당신의 네트워크는 얼마나 취약합니까?

해커들은 탐지를 피하기 위해 끊임없이 랜섬웨어의 새로운 버전을 개발하고 있습니다.

KnowBe4의 랜섬웨어 시뮬레이터인 "RanSim"으로 PC의 네트워크 상태를 미리 점검하여 랜섬웨어에 대비할 수 있습니다. RanSim은 10개의 각기 다른 랜섬웨어 감염을 시뮬레이션하고, 2개의 정상적인 파일을 실행한 결과로 정상적인 컴퓨터 사용에는 방해 받지 않으면서 감염에는 얼마나 취약한지를 보여줍니다.

RanSim의 동작원리
  • • 실제 랜섬웨어 감염에 대한 100% 무해한 시뮬레이션
  • • 사용자와 관련된 파일들을 사용하지 않습니다.
  • • 10가지 유형의 감염 시나리오로 테스트 합니다.
  • • 설치 완료 후 실행합니다
  • • 몇 분 안에 결과를 확인할 수 있습니다.
참고 사항
  1. 1. Windows7 OS 이상이상에서 실행하는 Windows기반의 워크스테이션용으로 만들어졌으며,
        -디스크에 존재하는 기존 파일을 변경하지 않습니다.
  2. 2. 시뮬레이션의 일환.으로 로컬 디스크의 모든 파일이 확인됩니다.
        -암호화를 위해 시뮬레이션과 관련된 데이터 파일이 다운로드 됩니다.
  3. 3. 일부 백신 프로그램은 RanSim을 차단하여 테스트 진행이 불가할 수 있습니다.

RanSim 설치 바로가기

KnowBe4

KnowBe4란

KnowBe4이미지

KnowBe4는 랜섬웨어 시뮬레이터 "RanSim"의 개발사로 효과적인 사용자 교육 프로그램을 통해 간단한 모의 피싱 공격과 보안 인식 훈련을 제공하는 회사입니다.

이로 인해 세계에서 가장 널리 통용되는 보안 인식 교육 및 피싱 시뮬레이터 플랫폼이 되었고, 수천 개의 기업들이 사용 중입니다. 해커 출신인 Kevin Mitnick의 30년 이상의 해킹 경험을 바탕으로 랜섬웨어와 스피스피싱, 사회 공학적 공격(절차를 깨트리기 위한 비기술적 침입 수단) 등 보안 문제들을 효과적으로 관리할 수 있는 툴과 교육을 제공하고 있습니다.

KnowBe4 CEO
Stu Sjouwerman

Stu Sjouwerman은 KnowBe4의 창립자 겸 CEO로 IT업계에서 30년 이상 근무한 기업가이며, 데이터 보안 전문가입니다.
또한 백신 소프트웨어 회사인 Sunbelt Software500의 공동 창립자입니다. 보안요소가 무시되고 있음을 인식하여 보안 인식 교육을 제공 받을 수 있도록 지원하고 있습니다. 의료, 금융, 에너지, 정부 및 보험과 같이 규제가 엄격한 분야를 포함하여 3000개 이상의 다양한 업계에서 KnowBe4를 통해 교육을 받고 있습니다.

보안컨설턴트
Kevin Mitnick

Kevin Mitnick은 미국 컴퓨터 보안컨설턴트로 90년대 중반 세계에서 가장 유명한 해커였습니다.
2000년부터 보안컨설턴트로 활동하고 있으며, Fortune 500대 기업에 대한 보안컨설팅과 테스트 서비스를 수행하고 있습니다.

설치 안내

RanSim 설치 안내

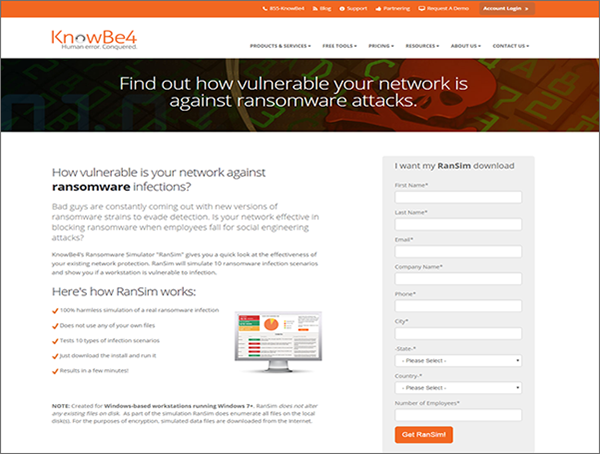
  1. 1. 다운로드 링크 : https://www.knowbe4.com/ransomware-simulator
    다운로드페이지화면
    RanSim RanSim 다운로드 링크로 접속합니다.
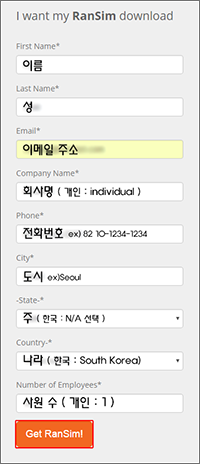
  2. 2. 개인정보 입력
    다운페이지 이동
    다운로드를 위해 개인정보를 기입하고 Get RanSim! 버튼을 클릭합니다.
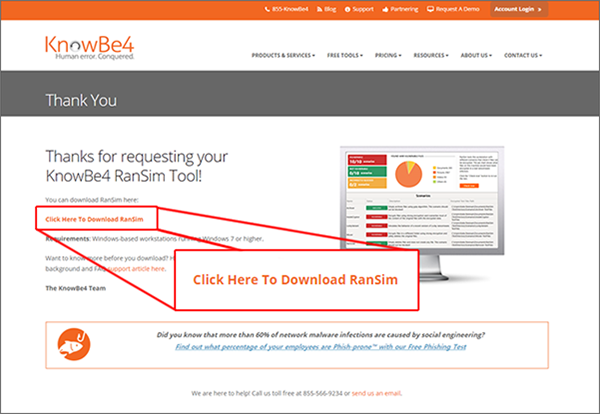
  3. 3. 파일 다운로드
    다운 클릭
    Get RanSim! 버튼 클릭 후 이동된 페이지에서 Click Here To Download RanSim을 클릭합니다.
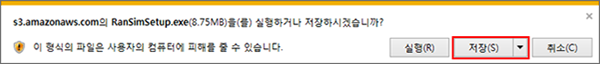
    설치파일 저장
    RanSim 설치 파일을 실행 또는 저장합니다.
    설치파일
    설치 파일 저장시 RanSimSetup.exe 파일이 생성됩니다.
  4. 4. Ransim 설치
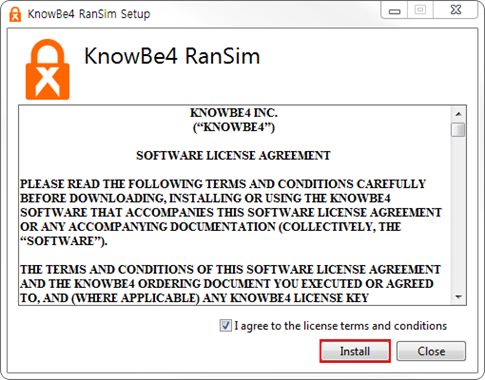
    설치시 라이선스 계약서 동의
    RanSim 설치에 관한 소프트웨어 라이선스 계약서입니다.
    I agree to the license terms and conditions(동의)를 선택하여 Install(설치) 버튼이 활성화되면 설치를 진행합니다.
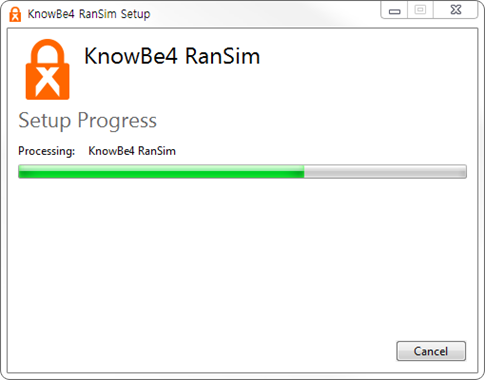
    자동설치진행
    자동으로 설치가 진행됩니다.
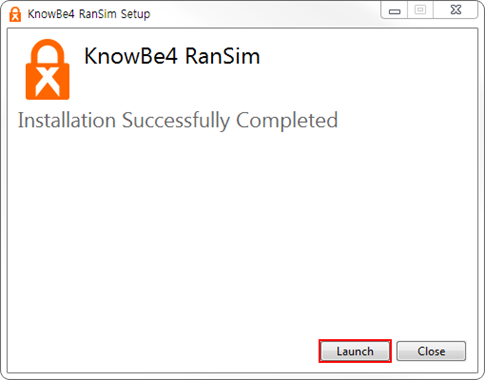
    설치완료실행화면
    설치가 완료되면 Launch(실행) 버튼을 클릭하여 사용이 가능합니다.
    RanSim은 C:\Users\사용자계정\Documents\RanSim 경로에 설치되며
    RanSim.exe파일을 사용하여 언제든지 사용이 가능합니다.

테스트 방법

테스트 방법

RanSim 은 파일을 암호화 시키는 랜섬웨어로부터 자신의 PC 또는 백신 프로그램 등이 얼마나 안전하게 보호되는지 확인해 볼 수 있도록 다양한 유형의 랜섬웨어를 모의로 테스트합니다.

※ 일부 백신 프로그램은 RanSim을 실행하지 못하도록 차단하여 테스트 진행이 불가 할 수 있습니다.

  1. 1. RanSim 실행
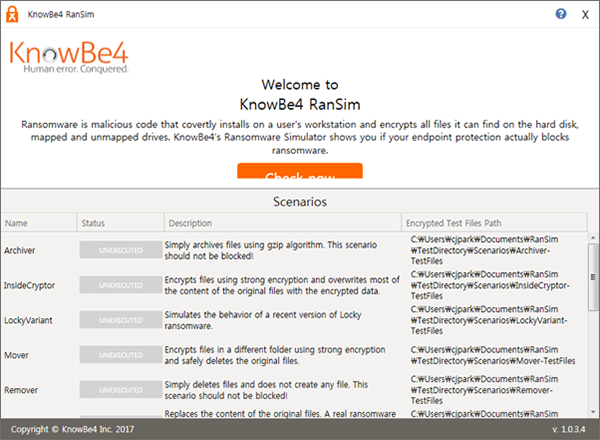
    RanSim 실행 초기화면
    RanSim 실행시 초기 화면입니다.
  2. 2. 랜섬웨어 시뮬레이션 실행
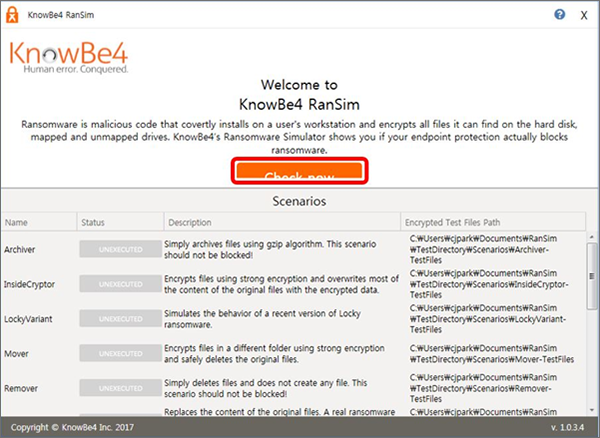
    시뮬레이션 실행
    빨간색 테두리의 주황색 Check now 버튼을 클릭하여 시뮬레이션을 실행합니다.
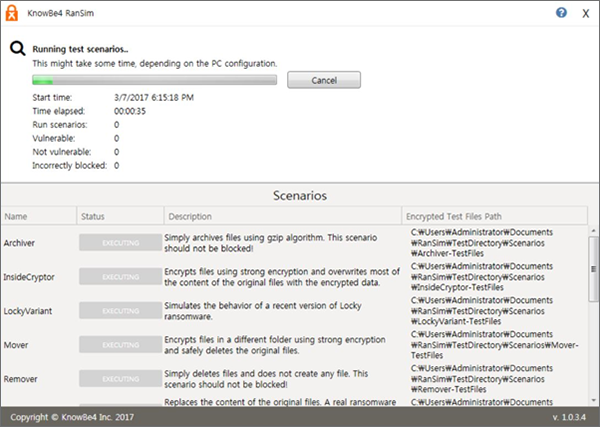
    시뮬레이션 진행
    시뮬레이션이 진행중입니다. 시간은 몇 분 정도 소요되며, PC에 따라 차이가 있을 수 있습니다.
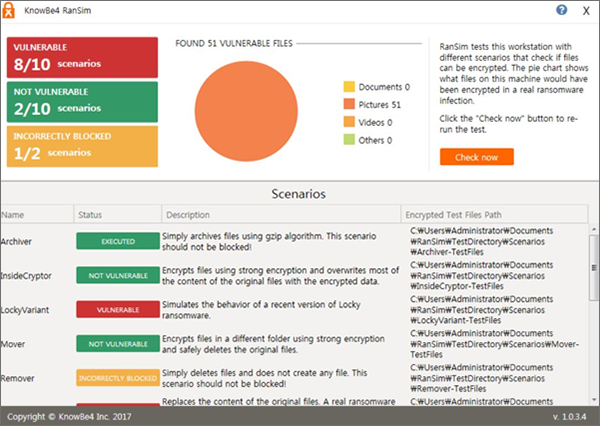
    시뮬레이션 결과화면
    시뮬레이션 결과 화면입니다.
  3. 3. 결과창 상단 부분 설명
    결과창 상단
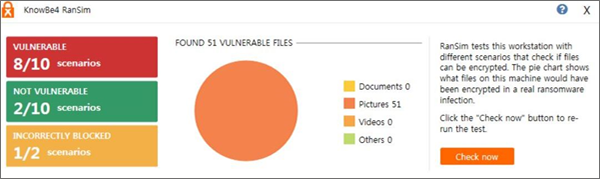
    VULNERABLE 탐지하지 못했습니다. (실행된 경우)
    NOT VULNERABLE 탐지되었습니다. (차단된 경우)
    INCORRECTLY BLOCKED 정상행위 프로세스가 탐지되었습니다. (오탐 = 부정확하게 차단된 경우)
    FOUND VULNERABLE FILES 현재 PC내 감염될 수 있는 파일 개수를 문서파일, 사진/이미지파일, 동영상파일, 기타파일로 나누어 보여줍니다.
    Check now 해당 버튼 클릭시 랜섬웨어 시뮬레이션을 다시 실행합니다.
  4. 4. 결과창 하단 부분 설명
    결과창 하단
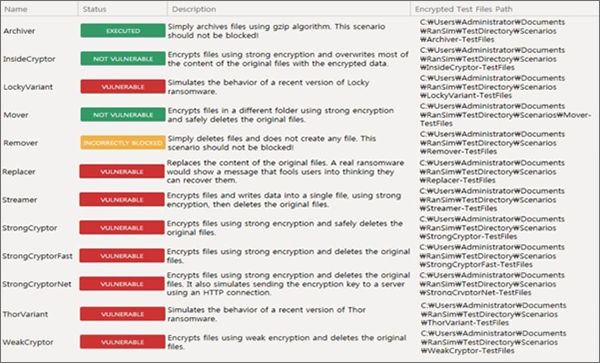
    Name 테스트 검사 항목으로 랜섬웨어 계열명과 정상적인 프로세스명입니다.
    랜섬웨어 InsideCryptor, LockyVariant, Mover, Replacer, Streamer, StrongCryptor, StrongCryptorFast, StrongCryptorNet, ThorVariant, WeakCryptor
    정상행위 프로세스 Archiver, Remover
    ※ Archiver, Remover 항목은 결과가 EXECUTED 되어야 정상입니다.
    Status 검사 후 항목별로 결과(탐지, 미탐지, 오탐)를 나타내주며, 상단 부분에 결과가 취합됩니다.
  5. 5. 랜섬웨어 시나리오
    No 랜섬웨어 시나리오 설명
    01 InsideCryptor 강력한 암호화를 사용하여 파일을 암호화하고 원본 파일의 내용을 암호화된 데이터로 덮어씁니다.
    02 LockyVariant 최신 버전의 Locky 랜섬웨어를 실행합니다.
    03 Mover 강력한 암호화를 사용하여 다른 폴더의 파일을 암호화하고 원본 파일을 안전하게 삭제합니다.
    04 Relplacer 원본 파일의 내용을 변경합니다. 진짜 랜섬웨어는 사용자가 복원할 수 있다고 생각 하도록 속이는 메시지를 보여줍니다.
    05 Streamer 강력한 암호화를 사용하여 파일을 암호화하고 단일 파일에 데이터를 쓰고나서 원본파일을 삭제합니다.
    06 StrongCryptor 강력한 암호화를 사용하여 파일을 암호화하고 원본 파일을 삭제합니다.
    07 StrongCryptorFast 강력한 암호화를 사용하여 파일을 암호화하고 원본 파일을 삭제합니다.
    08 StrongCryptorNet 강강력한 암호화를 사용하여 파일을 암호화하고 원본 파일을 삭제합니다.
    또한 HTTP 연결을 사용하여 서버에 암호화 키를 보내는 것을 시뮬레이션합니다.
    09 ThorVariant 최신 버전의 Thor 랜섬웨어를 실행합니다.
    10 WeakCryptor 강력한 암호화를 사용하여 파일을 암호화하고 원본 파일을 삭제합니다.
  6. 6. 정상 프로세스 시나리오
    No 정상 프로세스 시나리오 설명
    01 Archiver Gzip 알고리즘을 사용하여 파일을 간단히 보관합니다. 차단되면 안되는 항목입니다.
    02 Remover 파일을 삭제하고 다른 파일은 생성하지 않습니다. 차단되면 안되는 항목입니다.